
据科技媒体 borncity 在 10 月 27 日(昨日)发布的博文,10 月 28 日有消息称,安全研究机构 SpecterOps 公开指出,Windows 11 与 Windows Server 2025 所搭载的核心安全能力 Credential Guard 存在设计层面的缺陷。
背景说明:Credential Guard 是微软从 Windows 10 开始引入的重要防御机制,它借助基于虚拟化的安全(VBS),把负责保存登录凭据的“本地安全机构子系统服务”(LSASS)进程放入一个单独的虚拟化容器中。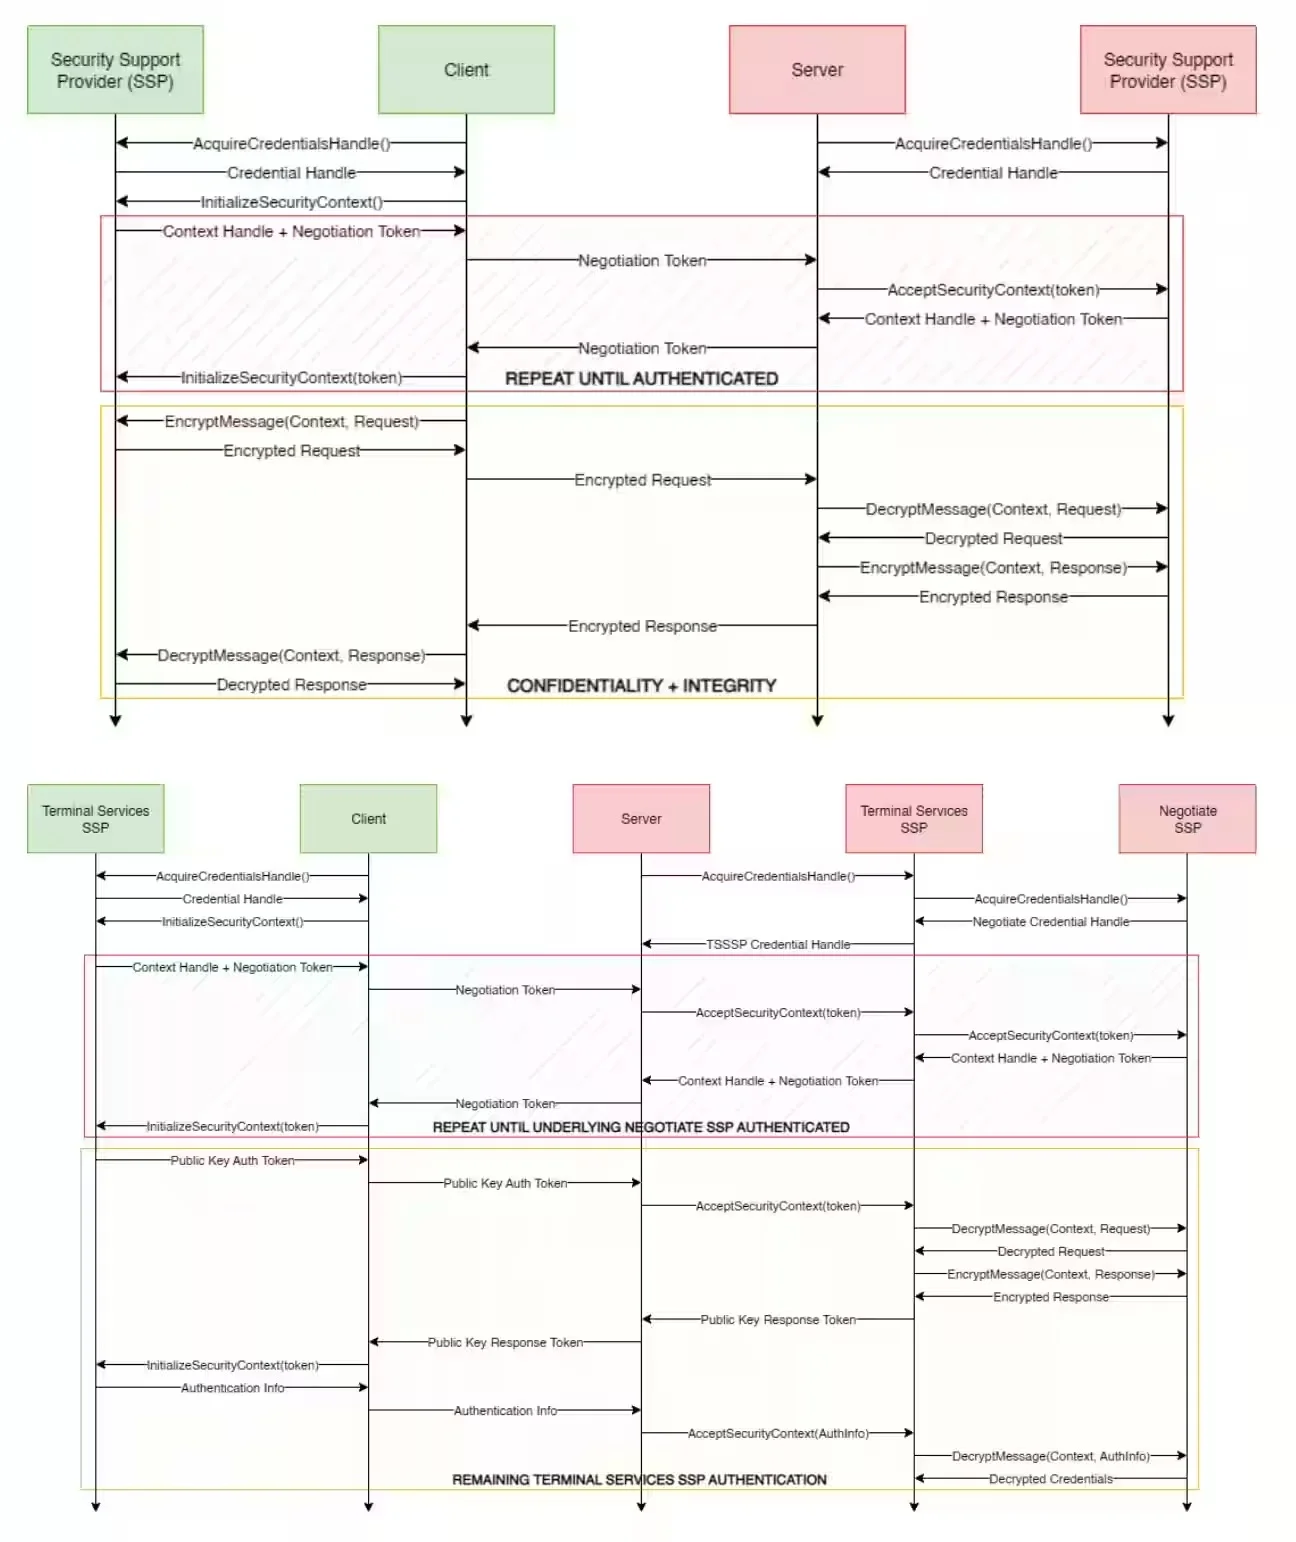
按设计目标,即便管理员拥有最高系统权限,也无法直接进入该容器;这样一来,凭据转储(Credential Dumping)等常见攻击会被阻止,攻击者也就难以窃取哈希或密码并进一步实施 Pass-the-Hash 攻击。
不过,SpecterOps 研究团队发现了一种可被恶意利用的路径:攻击者能滥用 Credential Guard 的远程功能,向受害系统发送 NTLMv1 认证质询,从而迫使 Credential Guard 泄露挑战-响应(Challenge-Response)数据。
攻击者对这些数据进行分析后,能够还原出用户的 NT 哈希;该哈希属于可直接用于身份验证的凭据。值得注意的是,这一攻击过程不要求高权限,并且即使系统已启用 VBS 及其他最高级别防护,攻击仍然可以生效。
2025 年 8 月,SpecterOps 向微软安全响应中心(MSRC)报告了该问题。约一个月后,微软确认能够复现该攻击,但在 2025 年 9 月 24 日,该漏洞最终被标注为“不予修复”(Won't Fix),相关案件随之关闭。
由于微软不打算发布官方补丁,SpecterOps 决定将其研究成果以及名为“DumpGuard”的概念验证工具公开,以促使系统管理员和安全社区重视该问题,并采取相应缓解措施。
评论 0